Pentingnya Backup Database SIM-RSSistem Informasi Manajemen Rumah Sakit (SIM-RS) merupakan tulang punggung operasional rumah sakit modern. Di dalamnya tersimpan data vital seperti rekam medis pasien, data keuangan, stok obat, jadwal dokter, dan laporan manajemen. Kehilangan atau kerusakan data tersebut dapat berdampak serius baik secara operasional, hukum, maupun reputasi. Beberapa alasan utama mengapa backup database SIM-RS sangat penting: Mencegah Kehilangan DataGangguan listrik, kesalahan manusia, kerusakan perangkat keras, atau serangan siber (seperti ransomware) dapat menghapus atau merusak data. Backup memastikan data tetap ada meskipun sistem utama gagal. Menjaga Keberlangsungan PelayananRumah sakit harus tetap beroperasi 24 jam. Dengan backup yang baik, proses pemulihan data (recovery) dapat dilakukan cepat, sehingga pelayanan tidak terganggu lama. Kepatuhan RegulasiPeraturan seperti Permenkes No. 24 Tahun 2022 tentang Rekam Medis Elektronik menekankan pentingnya keamanan dan integritas data medis. Backup termasuk bagian penting dari kepatuhan terhadap regulasi tersebut. Mendukung Audit dan Forensik DataBackup membantu proses audit atau investigasi bila terjadi insiden keamanan atau sengketa data. Standar Backup Database SIM-RSAgar efektif dan sesuai praktik terbaik (best practice), backup database SIM-RS sebaiknya mengikuti standar berikut: a. Frekuensi Backup Harian: Backup penuh (full backup) dilakukan setiap hari setelah jam operasional selesai untuk menyalin seluruh database. Inkremental/Differensial: Backup tambahan tiap beberapa jam untuk menangkap perubahan cepat pada data untuk menyalin data yang berubah sejak full backup terakhir. Log-Backup: Menyimpan catatan transaksi untuk memungkinkan pemulihan hingga titik waktu tertentu (point-in-time recovery). Real-time Replication (opsional): Untuk sistem besar, replikasi database secara langsung antara server utama dan cadangan. b. Lokasi Penyimpanan On-site: Disimpan di dalam lingkungan rumah sakit (misal: server cadangan). Off-site / Cloud: Disimpan di luar lokasi utama, seperti cloud storage terenkripsi. Kombinasi keduanya disebut strategi 3-2-1 backup: 3 salinan data, 2 media berbeda, 1 salinan di lokasi fisik yang berbeda (offsite). c. Keamanan dan Enkripsi Semua file backup harus dienkripsi untuk melindungi data pasien. Akses backup hanya diberikan kepada personel berwenang. Gunakan sistem autentikasi kuat dan audit log untuk memantau akses. d. Uji Restore Secara BerkalaBackup yang tidak pernah diuji berpotensi gagal saat dibutuhkan. Oleh karena itu, tim IT perlu melakukan simulasi restore database secara berkala untuk memastikan file backup dapat digunakan dengan baik. e. Dokumentasi dan SOPBackup harus menjadi bagian dari Prosedur di Rumah Sakit, mencakup: Jadwal backup dan prosedur otomatisasi, Penanggung jawab backup, Prosedur recovery, Catatan log dan hasil verifikasi backup. Backup database bukan hanya kebutuhan teknis, tetapi bagian penting dari strategi keamanan dan keberlangsungan layanan rumah sakit. Dengan menerapkan aturan backup yang tepat mulai dari backup berkala, penyimpanan terpisah, hingga pengujian restore rumah sakit dapat memastikan data tetap aman dan pelayanan kepada pasien tidak terganggu.Investasi dalam sistem backup yang baik adalah langkah penting untuk menjaga keandalan sistem informasi rumah sakit dan perlindungan data kesehatan pasien.
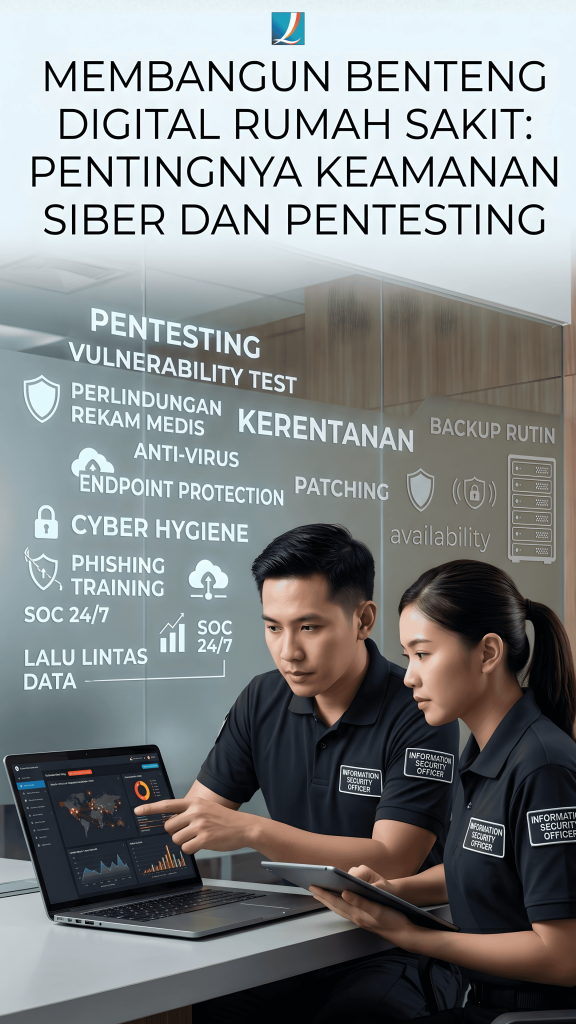
Di era digitalisasi layanan kesehatan, operasional sebuah rumah sakit sangat bergantung pada infrastruktur teknologinya. Transformasi digital ini membuka celah bagi ancaman siber yang semakin masif, salah satunya adalah Ransomware. Ransomware merupakan jenis perangkat lunak berbahaya (malware) yang mengenkripsi data korban dan menuntut pembayaran tebusan untuk dapat mendekripsinya kembali. Bagi fasilitas kesehatan, perlindungan rekam medis bukan sekadar masalah teknis operasional, melainkan langsung menyangkut nyawa pasien. Oleh karena itu, mari kita bedah strategi keamanan siber yang krusial dari sudut pandang teknis, khususnya mengenai Vulnerability Test atau Pentesting. 1. Pengetahuan Mengenai Vulnerability Test: PentestingDalam dunia rekayasa perangkat lunak dan keamanan siber, Penetration Testing (Pentest) adalah sebuah proses simulasi serangan siber secara berkala untuk menguji ketahanan arsitektur sistem terhadap serangan nyata. Praktik ini dilakukan secara legal dan etis oleh security engineer untuk mencari celah keamanan (bug atau kerentanan konfigurasi) pada aplikasi maupun jaringan sebelum kelemahan tersebut berhasil dieksploitasi oleh peretas. Dengan proaktif mengidentifikasi kerentanan tersebut, tim IT dapat segera merilis pembaruan keamanan (patching). 2. Kenapa Melakukan Pentesting?Rumah sakit merupakan target tingkat tinggi (high-value target) bagi sindikat siber. Berdasarkan data dan laporan terbaru dari Badan Siber dan Sandi Negara (BSSN) di tahun 2025, Indonesia mengalami peningkatan serangan siber hingga 60% pada semester pertama tahun tersebut, dengan Ransomware terus menjadi salah satu ancaman paling sering dan merusak yang menargetkan infrastruktur vital dan lembaga layanan publik.Dampak serangan siber pada infrastruktur kesehatan bisa berujung sangat fatal: Pada insiden di Duesseldorf University Clinic, Jerman, serangan ransomware melumpuhkan sistem rumah sakit dan memaksa penutupan IGD darurat. Hal ini mengharuskan seorang pasien dengan kondisi mengancam jiwa dialihkan ke rumah sakit lain sejauh 32 km, yang menyebabkan penundaan perawatan dan berujung pada meninggalnya pasien tersebut. Di jaringan NHS London, Inggris, gangguan pada layanan patologi akibat serangan ransomware menyebabkan keterlambatan hasil tes darah yang dikonfirmasi berkontribusi pada kematian seorang pasien. Fakta-fakta ini menegaskan bahwa pentesting berkala adalah prosedur mutlak agar setiap kerentanan di jaringan kesehatan dapat segera ditutup demi memproteksi ketersediaan (availability) layanan sistem rumah sakit dan menjaga data rekam medis pasien. 3. Langkah Pencegahan dan Menghindari Serangan SiberSelain menguji sistem melalui pentest, diperlukan arsitektur keamanan berlapis dari ancaman siber: Lakukan proses backup data secara rutin, baik secara offline maupun menggunakan layanan cloud terpercaya agar data dapat dipulihkan kapan saja. Gunakan perangkat lunak anti-virus dan endpoint protection dari vendor resmi, serta pastikan semua software dan sistem operasi selalu di-update secara otomatis. Latih seluruh karyawan medis dan administratif agar sadar akan ancaman phishing serta membiasakan perilaku kebersihan siber (cyber hygiene) yang baik. Membangun Security Operations Center (SOC) sebagai pusat pemantauan jaringan 24/7 yang berfungsi mendeteksi, menganalisis, dan merespons insiden lalu lintas data secara cepat. Jika insiden penyanderaan data tetap terjadi, hindari membayar tebusan karena hal tersebut dapat memotivasi penjahat untuk terus beraksi. Tidak ada jaminan sama sekali bahwa peretas akan menepati janji memberikan kunci dekripsi setelah pembayaran dilakukan. Walaupun telah membayar, risiko infeksi ulang masih ada dan bisa terjadi kesalahan komputasi saat proses dekripsi yang membuat file tetap rusak permanen. Komitmen Medinfras untuk Rumah SakitSebagai perangkat lunak dan perusahaan pengembang Sistem Informasi Manajemen Rumah Sakit (SIM-RS), PT Quantum Infra Solusindo sangat menyadari bahwa operasional teknologi di rumah sakit membutuhkan tingkat keamanan basis data yang tidak boleh ditawar.Oleh sebab itu, dalam mengembangkan dan mengoperasikan produk SIM-RS unggulan kami Medinfras, kami memprioritaskan keamanan siber sebagai landasan kode utama. Kami memastikan kepada seluruh pelanggan bahwa Medinfras telah menerapkan prosedur pentest software dan infrastruktur secara ketat dan berkelanjutan. Langkah preventif ini kami jalankan untuk memastikan bahwa ekosistem perangkat lunak yang menopang operasional fasilitas Anda bebas dari celah injeksi maupun eksploitasi berbahaya.Melalui komitmen mitigasi yang kuat dari tim teknis kami, kami menjamin bahwa seluruh data pelanggan serta privasi rekam medis pasien akan selalu terjaga kerahasiaannya dari segala bentuk serangan cyber.